
Domina el Flujo de Paquetes en Palo Alto Networks: Deck Interactivo de PAN-OS Packet Flow
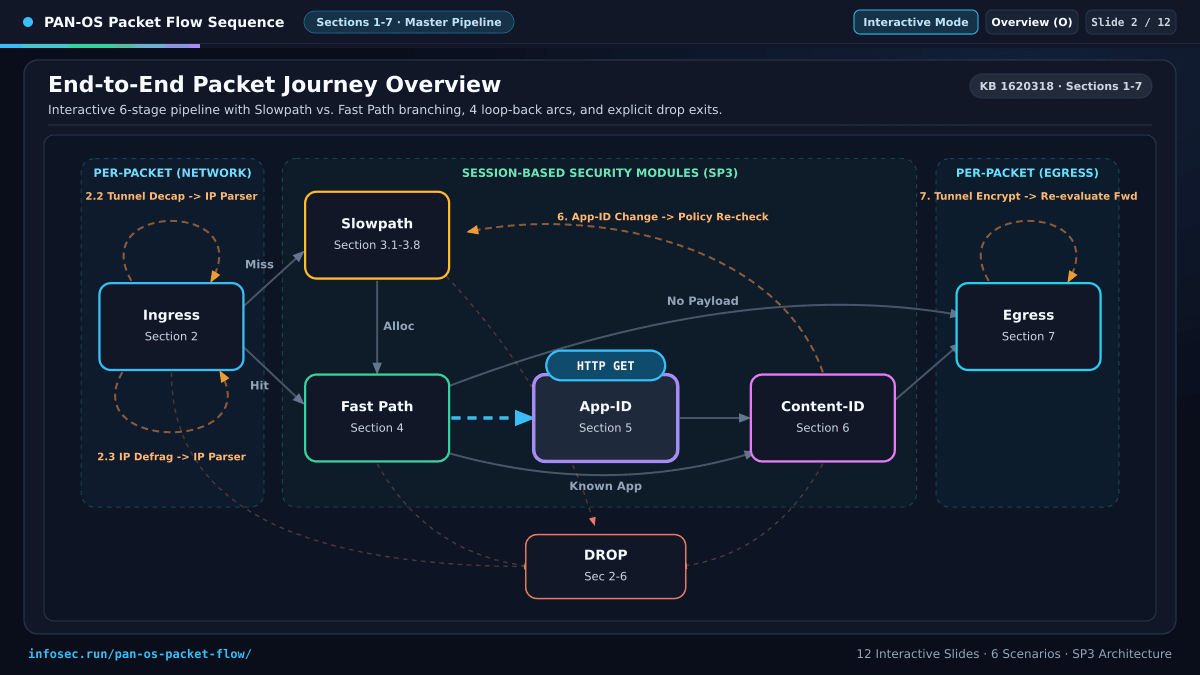
Comprender exactamente qué ocurre desde que un paquete ingresa por una interfaz física en un firewall Palo Alto Networks hasta que es reenviado (o descartado) marca la diferencia al diagnosticar incidentes complejos, diseñar políticas de seguridad sin errores y optimizar el rendimiento del plano de datos.
Para facilitar el aprendizaje visual y la consulta rápida de esta arquitectura, he integrado una nueva herramienta interactiva en el sitio: el deck y simulador PAN-OS Packet Flow.
¿Qué incluye esta herramienta interactiva?
A diferencia de un diagrama estático tradicional, PAN-OS Packet Flow recorre paso a paso todo el ciclo de vida del paquete y de la sesión mediante 12 diapositivas interactivas y un simulador visual en tiempo real:
- Pipeline SVG animado de 6 etapas: Visualiza el flujo completo entre las etapas per-packet (Ingress en la Sección 2 y Forwarding / Egress en la Sección 7) y los módulos session-based (Slowpath 3.1–3.8, Fast Path en la Sección 4, App-ID en la Sección 5 y Content-ID en la Sección 6), además de las rutas explícitas de DROP / DISCARD.
- 6 escenarios de tráfico reales: Selecciona y traza paso a paso escenarios como New TCP/HTTP, Existing Fast Path, IPSec Tunnel, IP Fragmented, Dropped Fault y SSL Decryption + App-ID Shift.
- Controles de reproducción y velocidad: Avanza o retrocede paso a paso (Step Back / Forward), ejecuta la animación continua (Play) y ajusta la velocidad (
0.5x,1x,2x). - 4 arcos de loop-back interactivos: Inspecciona cómo retornan los paquetes al parser IP o a la política de seguridad en casos de Desencapsulación de Túnel (2.2), Desfragmentación IP (2.3), Revalidación de Política por cambio de App-ID (6) y Cifrado de Túnel en Egress (7).
- Modo Presentación e Interactivo, Notas y Atajos: Cambia entre modo interactivo y modo presentación (
I), abre las notas del expositor (N), navega por el resumen de las 12 diapositivas (O) o consulta los atajos de teclado (?).
Módulos y Simuladores Integrados
Además del diagrama maestro del flujo de paquetes, el deck incorpora widgets interactivos dedicados a los puntos más críticos (y frecuentemente evaluados en certificaciones) de PAN-OS:
- Arquitectura SP3 (Single Pass Parallel Processing): Compara el procesamiento por software en una sola pasada (parse once, classify once, inspect once) frente a la aceleración paralela en hardware y la separación entre plano de datos y plano de control.
- Inspector de Drop Gates de Ingress (Sección 2.1): Explora y filtra más de 22 condiciones de descarte no configurables a nivel L2, IPv4, IPv6, TCP y UDP, junto con contadores clave de diagnóstico como
flow_rcv_dot1q_tag_err. - Matriz de Modos de Interfaz (4×6) y Explorador 6-Tuple (C2S / S2C): Verifica cómo interactúan los modos L3, L2, Virtual-Wire y Tap según el tipo de paquete, y simula cómo PAN-OS construye las llaves unidireccionales C2S y S2C para TCP, ICMP, IPSec ESP o protocolos desconocidos.
- Simulador de SYN Cookies vs. Random Early Drop (RED): Ajusta la tasa de SYNs para comparar el descarte aleatorio de RED frente al proxy de handshake 3-way con traducción de números de secuencia de SYN Cookies (y por qué nunca debe habilitarse Allow Non-SYN junto con SYN Cookies).
- Explorador de Slowpath (3.1–3.8): Recorre en detalle las 8 subetapas de creación de sesión, destacando que Security Policy (3.7) evalúa el paquete pre-NAT con
App=ANYy el orden actualizado desde PAN-OS 7.0.2 / 6.1.7 (PAN-48644) donde DoS Protection (3.6) se evalúa antes que Security Policy. - Ciclo de Vida de Sesiones: Simula transiciones reales entre
INIT → OPENING → ACTIVE → HALF_CLOSED → TIME_WAIT → CLOSEDoDISCARD.
¿A quién le resulta útil?
- Ingenieros de Seguridad y Redes: Como guía visual rápida para entender en qué etapa exacta se aplica NAT, rutas, User-ID, descifrado SSL o inspección de amenazas.
- Administradores de Firewalls Palo Alto Networks y Candidatos a PCNSA / PCNSE: Para consolidar conceptos clave de examen como los loop-backs, los temporizadores FIN/RST, la evaluación pre-NAT y las diferencias entre Slowpath y Fast Path.
- Analistas SOC y Equipos de Troubleshooting: Para asociar rápidamente síntomas de pérdida de paquetes o sesiones en estado
DISCARDcon los contadores globales y subetapas correspondientes.
Fuente Oficial y Referencia Técnica
Todo el modelo técnico, la secuencia de subetapas (Secciones 1 a 8) y las notas de comportamiento del plano de datos están basados en la documentación oficial de Palo Alto Networks:
Te invito a probar el simulador, recorrer los escenarios paso a paso y tenerlo a mano en tus próximas sesiones de diseño o troubleshooting.